- 2026-05-25
- News
- By Pyxis Communication
ES | De la regulación a la realidad: cómo el Decreto 66/025 redefine la ciberseguridad en Uruguay
El ecosistema digital en Uruguay atraviesa un punto de inflexión. Con incidentes de ciberseguridad que se han triplicado en el último año, la protección de la información ha dejado de ser una recomendación de «buena voluntad» para convertirse en un pilar de cumplimiento legal y viabilidad operativa.
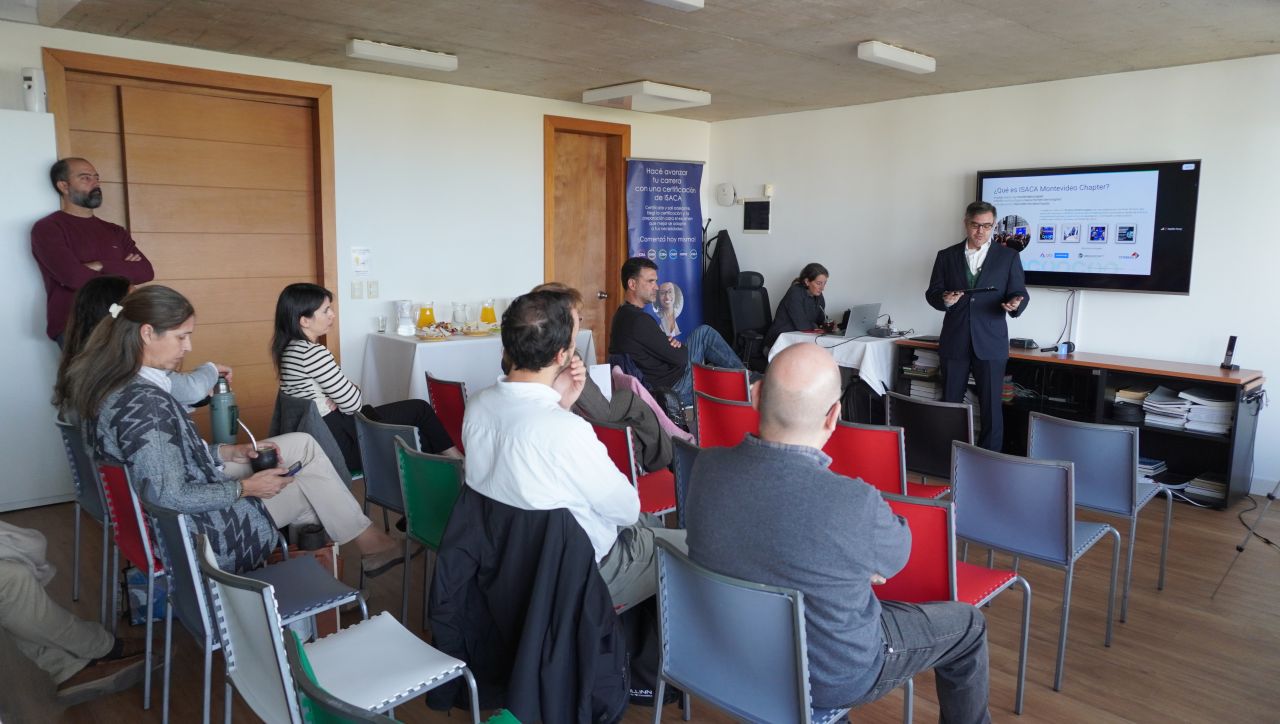
Recientemente, tuvimos la oportunidad de co-organizar junto a ISACA Montevideo una charla a cargo del Dr. Martín Pecoy en nuestras oficinas. El encuentro, realizado el miércoles 29 de abril, permitió desglosar el Decreto 66/025, una norma que marca un antes y un después en la gobernanza de la seguridad de la información en el país.
A continuación, compartimos los ejes fundamentales que toda organización debe considerar para navegar este nuevo escenario.
***
-
Un alcance que trasciende lo público
Una de las mayores novedades del Decreto 66/2025 es que su obligatoriedad ya no se limita al sector estatal. Ahora alcanza a entidades privadas que operan en sectores críticos (como salud, energía, banca y telecomunicaciones) o aquellas cuya afectación impacte al 30% de la población. Lo que antes era soft law o recomendaciones, hoy es una norma exigible con un régimen de cumplimiento específico.
-
El CISO: Independencia y autoridad
El decreto mandata la designación de un Responsable de Seguridad de la Información (CISO). El Dr. Pecoy enfatizó que este rol no puede ser meramente nominal; debe contar con independencia técnica real para que su criterio no se vea supeditado a decisiones financieras o comerciales que comprometan la seguridad.
-
La urgencia de la respuesta y la evidencia
La normativa establece estándares operativos estrictos que desafían la capacidad técnica de muchas organizaciones:
- Reporte en 24 horas: Ante un incidente de ciberseguridad, las entidades obligadas deben notificar al CERTuy en un plazo máximo de un día.
- Conservación de trazas por 12 meses: Para permitir investigaciones forenses efectivas, las organizaciones deben mantener logs y registros de auditoría de forma centralizada por un año. Esto es vital para detectar amenazas persistentes que pueden haber ingresado al sistema mucho antes de ejecutar el daño.
-
Responsabilidad en la cadena de suministro
Ya no basta con que tu empresa sea segura; debes asegurar que tus proveedores también lo sean. El decreto establece que las organizaciones son responsables de controlar que sus terceros tercerizados cumplan con el Marco de Ciberseguridad de AGESIC. Como bien se señaló en la charla, una cadena es tan fuerte como su eslabón más débil.
El camino hacia octubre de 2026
Las organizaciones deberán tener una hoja de ruta clara: las implementaciones de prioridad alta (como el uso de MFA, cifrado de datos y gestión de privilegios mínimos) deben estar operativas antes de octubre de 2026.
En Pyxis entendemos que la transición hacia este nivel de madurez puede ser compleja. Por eso, hemos diseñado nuestra propuesta MCA (Marco de Ciberseguridad de Agesic) para acompañar a las organizaciones en cada paso: desde el diagnóstico inicial y la gestión de riesgos hasta la implementación de controles técnicos y la preparación para auditorías externas.
Conoce más sobre nuestro acompañamiento respecto al MCA ( https://pyxis.tech/mca)
Tags
With a 360° potential, our solutions matrix accompanies the lifecycle of any project, with skills and experience in Development, Design, Q&A, Devops, Operation & Deploy, and Architecture
Discover all post